A2B攻撃の対策|最初の72時間でやること、恒久対策、3〜5日以内の報告期限
A2B攻撃への対策を調べると、どの記事も同じ3点に行き着きます。侵害の確認、脆弱性の点検、暫定的な緩和策です。情報通信研究機構(NICT)が2026年10月13日の注意喚起で挙げた順序が、そのまま引用されているためです。 この3点は、その…
2026年10月23日 · 12分
AIエージェントの導入・運用・セキュリティについて、ThinkingAIのプロダクトチームとソリューションエキスパートが現場の知見をお届けします。
A2B攻撃への対策を調べると、どの記事も同じ3点に行き着きます。侵害の確認、脆弱性の点検、暫定的な緩和策です。情報通信研究機構(NICT)が2026年10月13日の注意喚起で挙げた順序が、そのまま引用されているためです。 この3点は、そのままでは手順書になりません。実務で詰まるのは、誰が何を持つか、何をもって終わったことにするか、そして技術対応と別の期限が…
記事を読むA2B攻撃への対策を調べると、どの記事も同じ3点に行き着きます。侵害の確認、脆弱性の点検、暫定的な緩和策です。情報通信研究機構(NICT)が2026年10月13日の注意喚起で挙げた順序が、そのまま引用されているためです。 この3点は、その…
情報通信研究機構(NICT)が2026年10月13日に注意喚起を出してから、「A2B攻撃」という言葉を見かける機会が一気に増えました。公開されているアプリを解析し、その先にあるサーバを狙う手口です。攻撃者が見ているのはアプリではなく、アプリ…
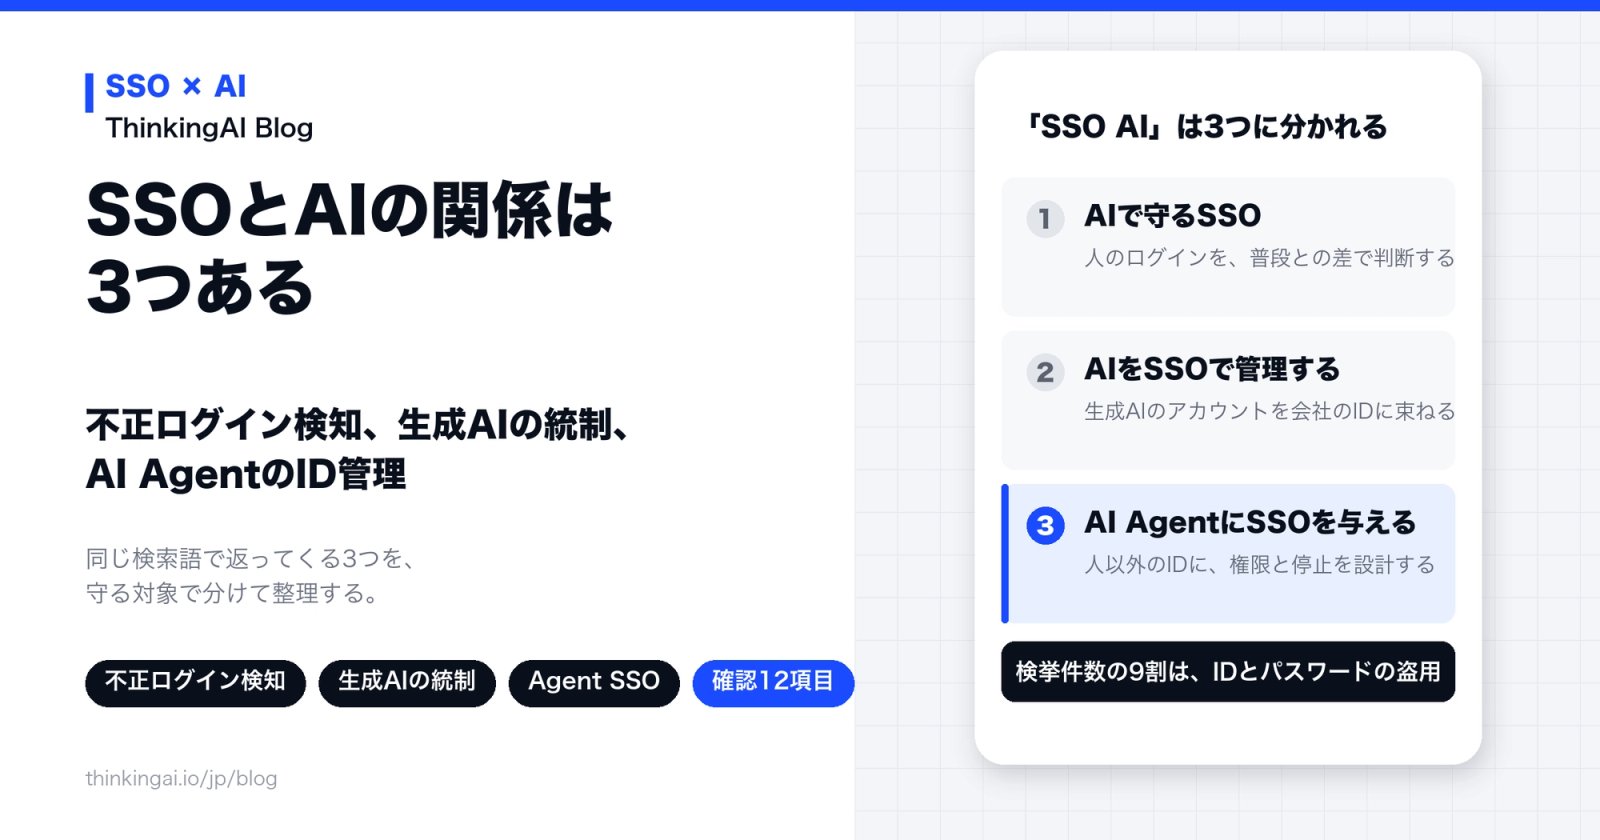
「SSO AI」で検索すると、性質のまったく違う3つの話が同じ言葉で返ってきます。AIにログインの可否を判断させる話、生成AIツールを会社のIDで束ねる話、そしてAI Agent自身にIDを与える話です。この記事は3つを分けたうえで、自社が…
生成AIを業務で使う企業は86.4%に達しました。それでも、設計図、原価表、未発表のタイトル情報、顧客の個人データを扱う工程だけは、いまも人の手に残っています。 総務省の令和8年版 情報通信白書によると、自社のいずれかの業務で生成AIを利…
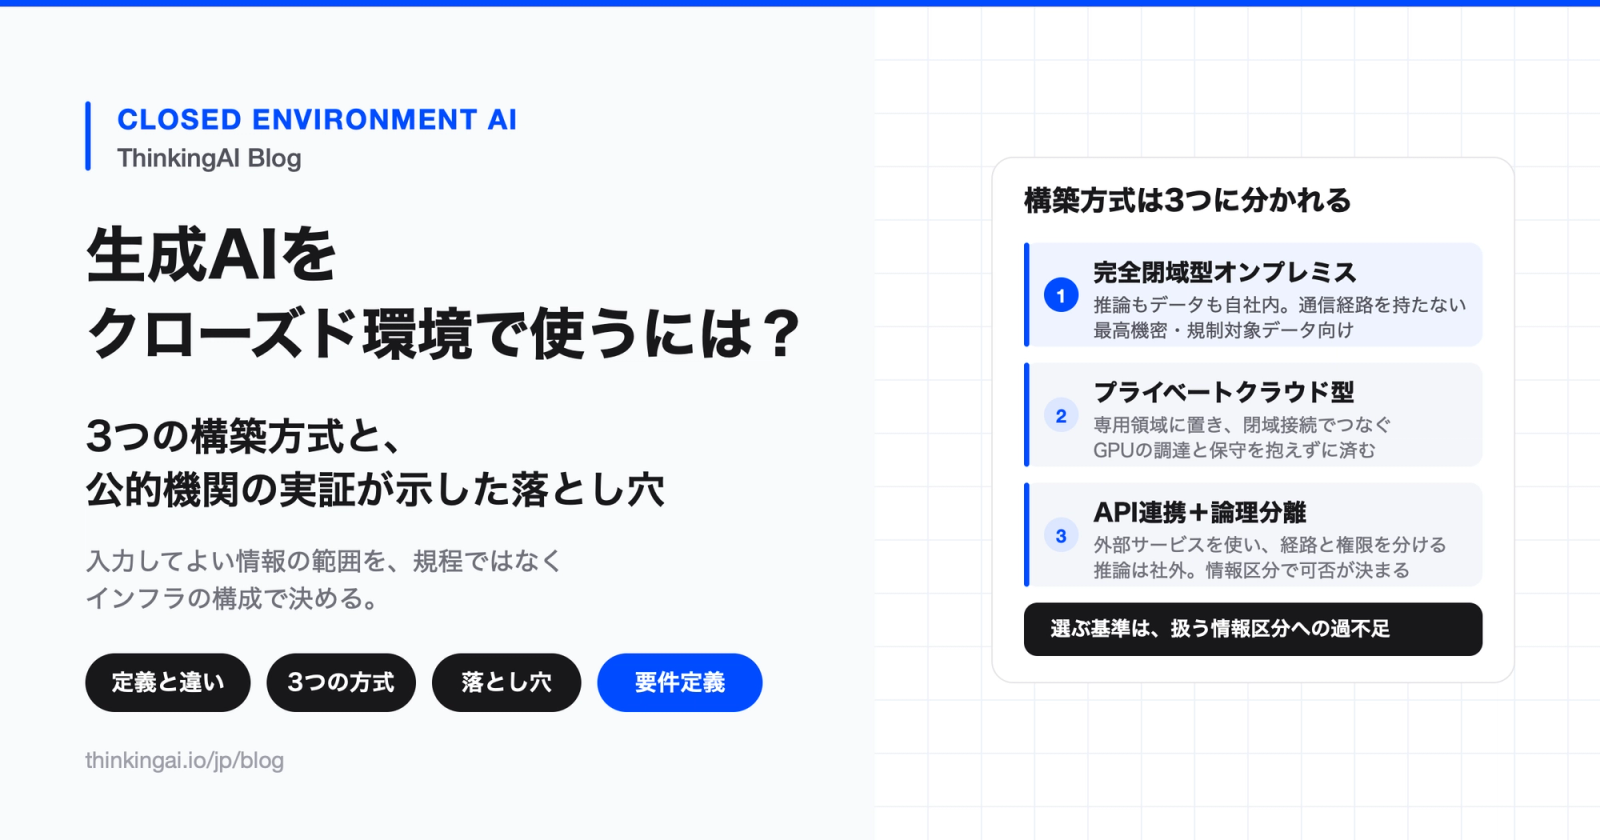
社内規程で生成AIの利用を制限しても、現場が入力したい情報は減りません。クローズド環境とは、入力してよい情報の範囲を規程ではなくネットワークとインフラの構成で決める方法です。 生成AIのクローズド環境とは、インターネットから遮断した自社の…
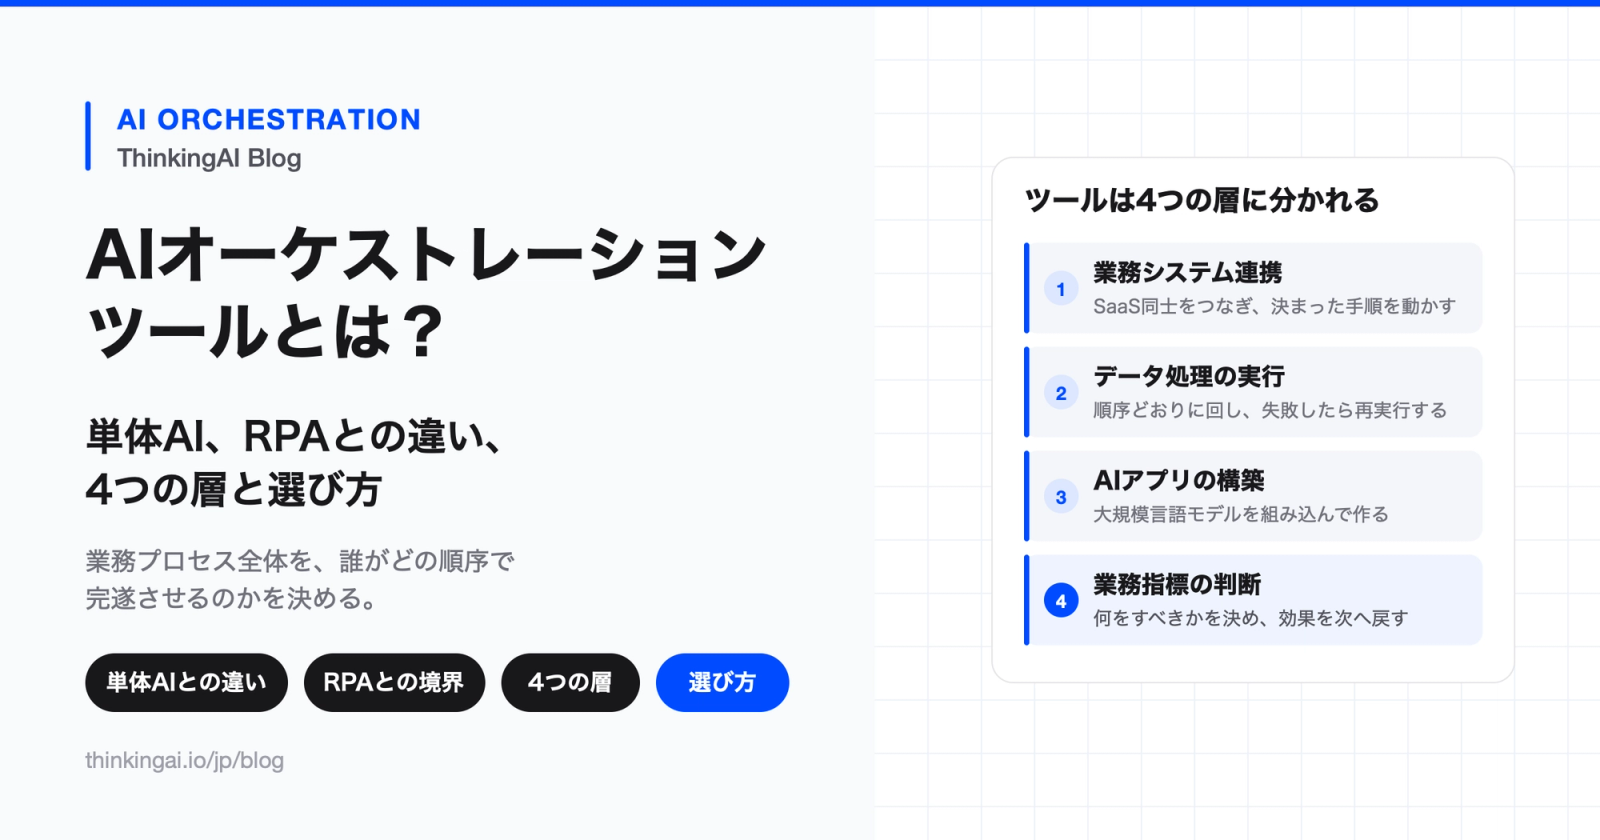
生成AIを部門ごとに配っても、部門をまたいだ業務の所要日数は縮みません。複数のAIと社内システムを束ねて一つの業務プロセスを完遂させるAIオーケストレーションツールは、この日数を縮めるために設計されています。 要約を頼めば要約が返り、分析…