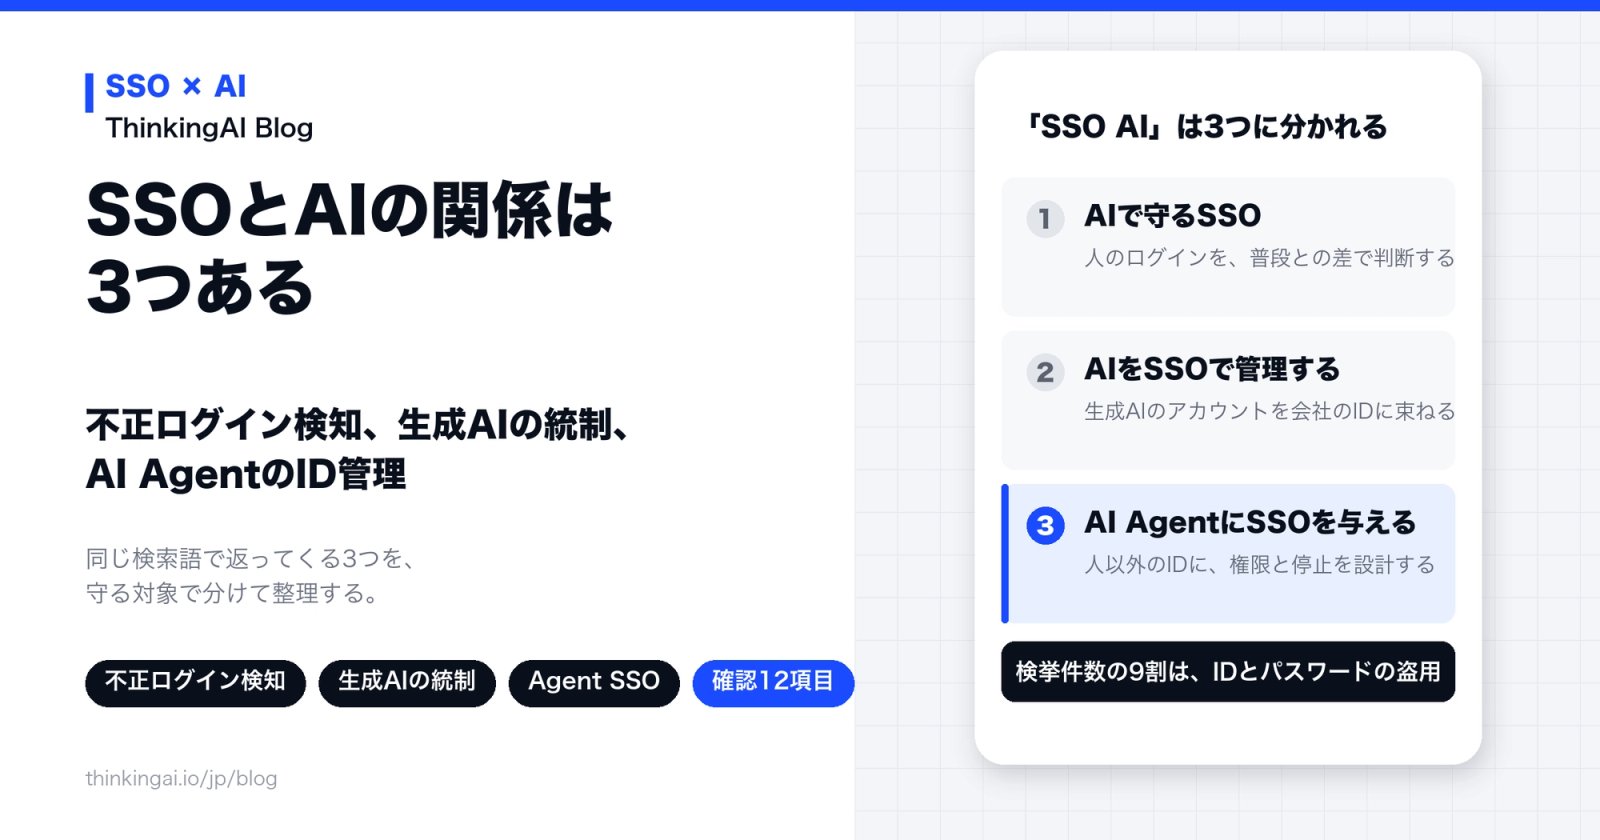
「SSO AI」で検索すると、性質のまったく違う3つの話が同じ言葉で返ってきます。AIにログインの可否を判断させる話、生成AIツールを会社のIDで束ねる話、そしてAI Agent自身にIDを与える話です。この記事は3つを分けたうえで、自社がいまどれを検討すべきかを判断できる状態までを扱います。
結論を先に書きます。情報システム部門が先に着手すべきなのは2つめの生成AIツールの統制で、3つめのAI AgentのID管理は2026年に入って仕様の標準化が動き出した段階です。1つめはSSO製品の機能比較にあたり、すでにSSOを運用している企業にとっては追加検討の範囲にとどまります。
この記事で扱う範囲は次のとおりです。
- 3つの「SSO×AI」の違いと、自社がどれを読めばよいかの分岐
- AIを使ったリスクベース認証が実際に見ているシグナル
- 生成AIツールをSAML・OIDC・SCIMで束ねるときの確認点
- SSOを設定しても管理の外に残るAPIキーとブラウザ拡張機能の扱い
- AI Agentを人以外のIDとして登録し、停止できるようにする考え方
- 製品を選ぶときに商談で確認する12項目
「SSO AI」で出てくる話は3つあり、守る対象が違います
同じ検索語で出てくる3つを、守る対象と使う主体で分けると混ざらなくなります。
- 1. AIで守るSSO:SSO製品が人間のログインを守ります。リスクベース認証、不正ログイン検知、ログイン後の監視が論点です
- 2. AIをSSOで管理する:情報システム部門が業務データと退職者のアカウントを守ります。SAML・OIDC連携、SCIM、把握できていないAI利用が論点です
- 3. AI AgentにSSOを与える:ID基盤(IdP)がAI Agentの触れる業務システムを守ります。人以外のIDの登録、権限の最小化、短命トークン、停止が論点です
1つめと2つめでは、SSOの役割が入れ替わります。1つめのSSOはAIを使う側に立ち、2つめのSSOはAIを管理する側に立ちます。3つめは、人でもアプリケーションでもない第三のIDが社内に増えたことで新しく必要になった管理です。
自社の状況によって読む場所が変わります。SSOをこれから選ぶ段階なら1つめと2つめの両方を、すでにSSOを運用していて生成AIの利用が社内に広がっているなら2つめから、AI Agentに業務システムを操作させる計画があるなら3つめをご覧ください。
1つめ。ログインの可否を、固定ルールではなく普段との差で判断します
認証をSSOに集約すると、ログインの判断材料が1か所に集まります。この履歴を使って普段との違いを評価するのが、AIを使ったリスクベース認証です。IPアドレスとおおよその地域、端末の利用履歴、OSとブラウザの種類、ログインの時刻と頻度、前回ログインした地点からの距離といったシグナルを突き合わせ、許可、追加認証の要求、拒否の3段階に振り分けます。
固定ルールだけの判定では、この3段階を作れません。社外のIPアドレスを一律で遮断すれば出張中の業務が止まりますし、全員に毎回多要素認証を求めれば現場が反発します。普段との差で測ると、通常の業務をそのまま通したまま、東京でのログインから数十分後の海外からのアクセスのように物理的に成立しない組み合わせだけを拾えます。
ログイン後の監視まで設計して、初めて意味を持ちます
SSOには、1回突破されると複数のサービスに届いてしまう性質があります。そのため入口の判定だけでなく、利用中の異常な操作、盗まれたトークンの再利用、管理者への通知と調査の導線までを一続きで設計します。入口を厳しくするほど現場の業務が止まるため、例外の登録としきい値の見直しを運用手順に組み込んでおく必要があります。
検挙件数の9割は、IDとパスワードの盗用でした
国家公安委員会・総務大臣・経済産業大臣が2026年3月12日に公表した不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況によると、令和7年の不正アクセス行為の認知件数は7,190件で、前年から1,832件(約34.2%)増加しました。令和3年は1,516件ですから、5年でおよそ4.7倍になっています。
内訳はさらに具体的です。検挙件数のうち、他人のID・パスワードを入力して侵入する識別符号窃用型が399件を占め、全体の90%を超えました。その入手方法の上位は次のとおりです。
- パスワードの設定・管理の甘さにつけ込んで入手:84件
- フィッシングサイトから入手:77件
- インターネット上に流出・公開された識別符号を入手:75件
- 識別符号を知り得る立場にあった元従業員や知人等による犯行:61件
- スパイウェア等のプログラムを使用して入手:35件
脆弱性を突くセキュリティ・ホール攻撃型は8件にとどまります。攻撃の大半は、いまも認証情報そのものを狙っています。元従業員や知人による犯行が61件あることは、退職者のアカウントが残る問題が統計に現れていることを示します。2つめでSCIMを重く見る理由はここにあります。
2つめ。生成AIツールのアカウントを、会社のIDに束ねます
総務省の令和8年版 情報通信白書によると、自社のいずれかの業務で生成AIを利用している日本企業の割合は86.4%に達しました。2024年度調査の55.2%から大きく上昇しています。利用が社内の大半に広がった状態で、アカウントが個人のメールアドレスで作られていると、業務データが会社の権限の及ばない場所に残ります。
情報処理推進機構(IPA)の情報セキュリティ10大脅威 2026でも、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選出されました。SSOへの接続は、この統制をツールごとの約束事からID基盤の設定へ移す作業にあたります。
SAMLは認証、OIDCはIDトークン、SCIMはアカウントの生死を扱います
3つは役割が違い、どれか1つでは足りません。
- SAML:認証が済んだという事実を、XML形式でサービス側へ渡します。業務向けサービスで最も広く使われています
- OIDC:OAuth 2.0を拡張した仕組みで、利用者の情報をJSON形式のIDトークンで渡します
- SCIM:アカウントの作成、更新、削除を自動化します。SAMLとOIDCが扱うのはログインだけで、アカウントそのものは残ります
退職者のアクセスを実際に止めるのはSCIMです。SAML連携だけを済ませると、人事異動のたびに手作業の棚卸しが残ります。SSOやSCIMを上位プランでのみ提供するAIサービスもあるため、契約前にプラン条件まで確認してください。
SSOを設定しても、APIキーとブラウザ拡張機能は管理の外に残ります
ここを見落とすと、統制したつもりで穴が残ります。SSOに接続していないAIサービスの利用は、SSOのログに1行も記録されません。APIキーは認証画面を通らずに動作し、ブラウザ拡張機能は個人のアカウントで動作するためです。
SSOの設定とあわせて、次の3つを同時に進める必要があります。APIキーの台帳化と定期的な更新、接続していないサービスの検知、そして利用ルールと申請フローの整備です。検知には、クラウド利用を可視化する仕組み(CASB)やWebプロキシ、ファイアウォールのログを使います。AIを閉じた環境で動かす選択肢そのものについては、生成AIをクローズド環境で使う3つの構築方式とオフラインAIの選び方で詳しく扱っています。
SSOの外に残る分を、どこで拾うか
Agentごとに参照できるデータと実行できるアクションを分ける設計と、操作履歴の残し方を、製品紹介資料にまとめています。
3つめ。AI Agent自身にIDを与える段階に入りました
AI Agentが業務システムへアクセスするとき、従来は有効期限の長いAPIキー、1回限りのOAuth許可、アプリケーションごとの個別連携のいずれかで接続してきました。この形では、その接続を誰が申請し、どのポリシーを当て、誰が監査するのかが決まりません。
Oktaは2026年8月にAgent SSOの一般提供を発表し、AI Agentを人間の従業員と同じ管理画面でポリシー管理する方式を示しました。同社は、AI Agentに従業員と同じIDとセキュリティの統制を適用している組織は34%にとどまると述べています。技術的な土台はCross App Access(XAA)で、OAuthを拡張したベンダー中立の仕様として、Model Context Protocol(MCP)のEnterprise-Managed Authorization拡張に組み込まれています。保存した資格情報の代わりに有効期限の短いトークンを発行する点が、従来のAPIキー運用との分かれ目です。
人以外のIDには、所有者・最小権限・短命トークン・停止・追跡の5つが要ります
製品の選定より先に、設計として押さえる点を挙げます。
- 所有者:そのAgentを誰が申請し、誰が責任を持つのか。人間の従業員に紐づけます
- 最小権限:業務上必要な範囲だけを渡します。読み取りで足りる処理に書き込み権限を付けません
- 短命トークン:有効期限の長いAPIキーを配らず、失効と再発行を前提にします
- 停止:異常が起きたとき、そのAgent1体だけを止められるようにします
- 追跡:操作ログから、指示した担当者までたどれるようにします
この5つは、Agentが人の確認を挟まずに動く時間が長くなるほど必要になります。AI Agentに何をどこまで任せるかの切り分けは、AIエージェントのユースケース12選とAIオーケストレーションツールとはでも整理しています。
製品を選ぶときは、この12項目を商談で確認します
1つめから3つめのどれを主目的にするかで、見る場所が変わります。商談で実際に聞く順に並べました。
- 連携範囲:自社が使っているAIサービスがSAMLまたはOIDCで接続できるか
- プラン条件:SSOとSCIMが契約予定のプランに含まれるか
- アカウント同期:SCIMで削除まで同期されるか。手作業の棚卸しが残らないか
- 条件設定の粒度:IPアドレス、端末、時間帯、ネットワークのどこまでを条件にできるか
- リスク判定:判定の根拠と学習期間、しきい値を自社で調整できるか
- 誤検知時の運用:例外の登録と判定理由の確認が管理画面でできるか
- ログイン後の監視:利用中の異常な操作とトークンの悪用を検知できるか
- ログの保存と出力:保存期間、出力形式、ログ分析基盤への連携可否
- 人以外のIDの扱い:AI Agentを利用者とは別の種別で登録し、管理できるか
- トークンの寿命:有効期限の短いトークンの発行と失効ができるか
- 緊急停止:Agent単位で即時に停止できるか
- 責任の所在:ログから、指示した担当者までたどれるか
下の4項目は、現時点で明確に答えられる製品がまだ限られます。回答が得られない場合は、いつ対応する予定かを確認してください。
自社環境に置くAI Agentでは、ID基盤も監査記録も自社側に残ります
3つめの論点には、もう1つの解き方があります。AI Agentを外部のサービスとして契約せず、自社の技術環境の中で動かす構成です。この構成では認証と権限の管理主体が自社側に残るため、ID管理の設計を社外のポリシーに合わせ直す必要がありません。
ThinkingAIの企業向けAI Agentプラットフォーム「Agentic Engine」は、オンプレミス型のセルフホストレイヤーとして顧客自身の技術環境内でご利用いただけます。顧客データはすべて自社環境内に保持されます。権限まわりでは、ロールベースアクセス制御(RBAC)、データアクセスレベル設定、機密操作の承認フロー、マルチアカウント分離管理、ユーザー操作履歴監査をGovernance Studioで一元的に扱えます。Agentごとに、アクセスできるデータと実行できるアクションを分けて設定する考え方です。
外部システムとの接続はMCPに準拠しており、OAuth 2.0認証と権限管理、監査を前提にしています。データの分析から施策の実行までをAgentが担う構成については、データ分析AI Agentの記事で扱っています。
ご利用中のID基盤との接続方式は、ネットワーク要件と構成によって変わります。自社のID基盤に合わせた構成は、個別にご相談を承ります。
SSOのログでわかるのは認証までで、利用の中身は別の記録に残ります
SSOのログイン履歴は、誰がいつ認証したかを示すだけで、AIツールの中で何をどれだけ使ったかは示しません。利用の実態を見るには、AI提供側の管理レポートを併せて読む必要があります。
AI Agentの統制も、仕様が固まりつつある段階です。XAAに対応していない接続先が社内に残っている間は、APIキーの台帳と手作業の棚卸しが併存します。製品の選定より先に、人以外のIDの一覧を作り、所有者と権限を書き出しておくほうが結果につながります。
商談で確認する12項目を、自社の候補製品に当てる
人以外のIDの扱いと監査記録の範囲を、貴社の環境に即してご説明します。